ソフトウェア開発の全工程をサポートする開発支援ツール Rational Software Total Solution Service
製品情報 PRODUCT INFORMATION
AppScan Source Edition

HCL AppScan Source Edition とは

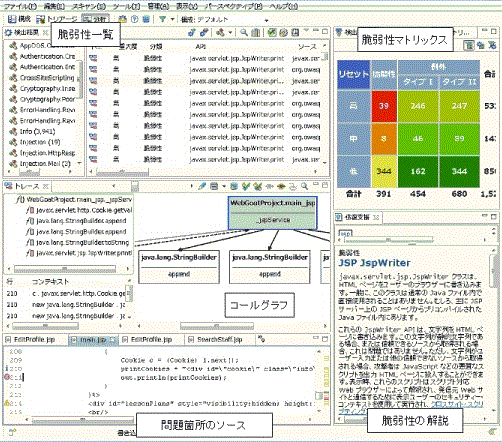
HCL AppScan Source Editionは、ソースコードからアプリケーションの脆弱性を検出する静的解析ツールです。多様な脆弱性を検出する能力を持っておりアプリケーションの品質を担保するのに役立ちます。 

<HCL AppScan Source Edition GUI>
 

TOPへ

HCL AppScan Source Edition の特徴

■高い検査精度

HCL AppScan Source Edition では、従来の汚染解析に加えて、次世代の技術である、文字列解析を取り入れています。 

 ・汚染解析の課題
  - ユーザ定義 sanitizer に関しては、正しい sanitizer であることの検証が必要
  - 誤って sanitizer を定義した場合、脆弱性の検出ミスの可能性
  - 条件文やインラインコードで処理が行われていると sanitizer の指定ができない

 ・文字列解析
  - sanitizer などのメソッドではなく、より詳細な文字列操作に着目し、より正確な解析
   が可能
  - sanitizer の正誤の検証や条件文やインラインコード処理の判定が可能

 これらの機能により、より高い検査精度が実現されます。

■トリアージ

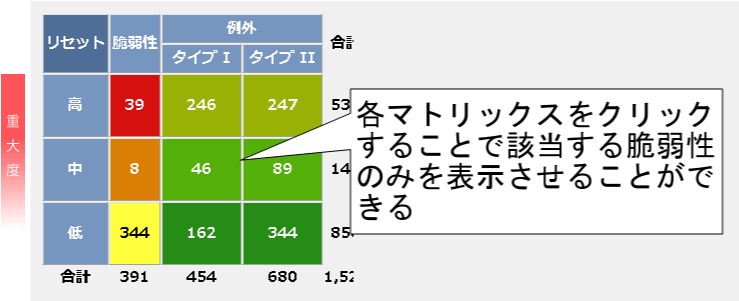
HCL AppScan Source Editionは発見された脆弱性について次のように評価します。
  【脆弱性】
   脆弱性であるとHCL AppScan Source Editionが判定したもの
  【タイプ�T】
   明らかな脆弱性かどうかHCL AppScan Source Editionが判断できなかっ
   たもの ※【脆弱性】より脆弱性である可能性が低い
  【タイプ�U】
   明らかな脆弱性かどうかHCL AppScan Source Editionが判断できなかっ
    たもの ※【タイプI】より脆弱性である可能性が低い

 HCL AppScan Source Editionではこれらを脆弱性マトリックスとして表します。
 GUI操作で各マトリックスをクリックすることで該当する脆弱性のみを表示させることが出来ます。これにより重要度だけではなく、見つかった問題が明らかな脆弱性なのか、更なる解析が必要なのかを明示するため問題解決の優先順位が明確化します。
<脆弱性マトリックス>

■トレース(コールフロー)

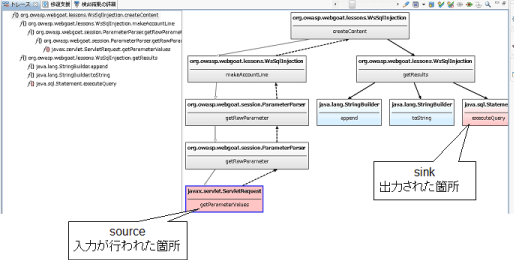
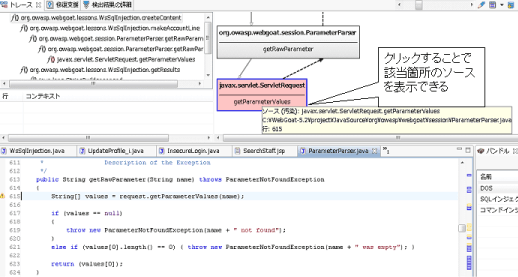
脆弱性を検出した箇所とその入力〜出力の経路をグラフとして表示することが出来ます。
脆弱性を分析するにあたり情報の流れを最初から最後までたどる必要があるためこの機能は非常に効果的です。
<入力〜出力の経路を示すグラフ>

<グラフからソースを表示>

■多様なフィルタリング

検出された問題を多様な条件を用いてフィルタリングすることが出来ます。
この処理はGUIから簡単に操作することができます。
  ・重大度
  ・分類
  ・脆弱性タイプ
  ・脆弱性の種類
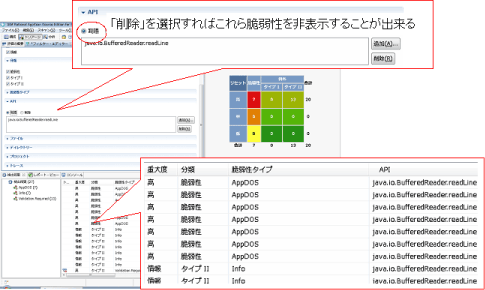
  ・API
   ※呼ばれているAPI単位でフィルタリング可能
   ex)java.io.BufferedReader.readLine()を呼んでいても脆弱性とみなさずフィルタリング
  ・ファイル
  ・ディレクトリ
  ・プロジェクト
  ・トレース
   ※処理でフィルタリング可能
   ex)プリペアードステートメントを使用していれば脆弱性とみなさずフィルタリングする

<APIによるフィルタリング>

<トレースによるフィルタリング>

TOPへ

システム要件

動作環境については、Rationalプロダクト担当へお問い合わせ下さい。

TOPへ

製品情報一覧へ戻る

ホーム
トレーニング
コンサルティング・導入
ソリューション
株式会社SRA Rationalトップページ